 Баку 20° C
Кибератаки на европейские супермаркеты: что произошло и кто стоит за этим
- 03 ноября, 2026
- 16:55
Будьте в курсе главных новостей!
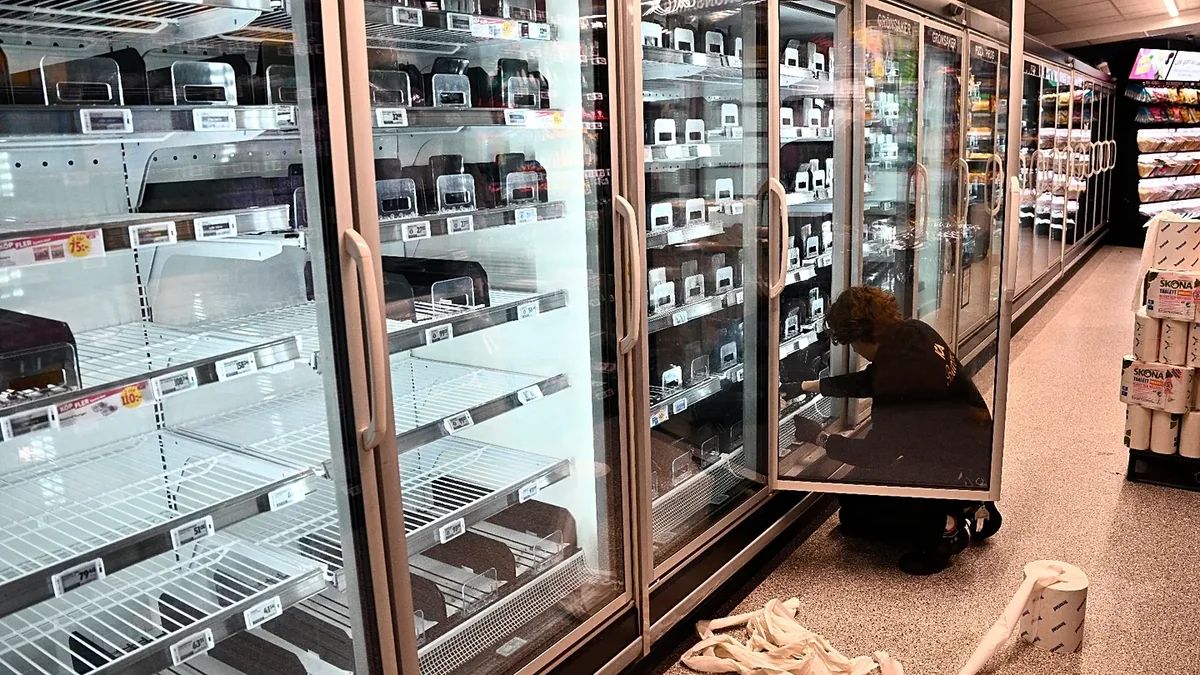
В ряде европейских стран произошла новая волна кибератак на системы охлаждения супермаркетов спустя несколько недель после аналогичной масштабной атаки во Франции.
Как сообщает европейское бюро Report, инциденты затронули несколько стран континентальной Европы и Ирландию.
На брифинге в Брюсселе 3 ноября представитель ЕК Тома Ренье сообщил, что комиссия поддерживает прямые контакты с государствами-членами и национальными компетентными органами, которые проводят расследования.
По его словам, утром были созваны два совещания, в том числе с межинституциональной рабочей группой ЕС и европейскими агентствами.
Вопрос о возможной организации атак со стороны какого-то государства, в частности России, остается открытым. На данный момент европейские власти не установили виновных.
Где произошли атаки
По информации Reuters, AFP и Euronews, 2 ноября проблемы с холодильными установками были зафиксированы в Бельгии, Швеции, Нидерландах, Ирландии, Эстонии, Люксембурге, Финляндии, Португалии.
Бельгия оказалась одной из наиболее пострадавших. Проблемы возникли в нескольких десятках магазинов Delhaize, около 15 магазинов Carrefour, Intermarché, Colruyt и других торговых точках. Сбой зафиксирован и в магазине IKEA в Монсе. Федеральная прокуратура Бельгии начала расследование.
У сети Delhaize возникли проблемы с холодильными системами и в Люксембурге. В Швеции атаке подверглись магазины сетей ICA и Coop. В отдельных случаях температура морозильных камер достигала 50 градусов Цельсия. В Нидерландах проблемы возникли как минимум в 17 небольших магазинах и мясных лавках.
Компания Musgrave, владелец сети SuperValu в Ирландии сообщила об инцидентах в 13 магазинах. В Финляндии сообщения о сбоях поступили из нескольких магазинов K Group, в Португалии - семи маркетов Intermarché.
В Эстонии зафиксирован только один инцидент в магазине Selver, который удалось быстро локализовать. По данным AFP от 3 ноября, инциденты также отмечались в Италии.
Таким образом, число стран, в которых сообщалось о подобных атаках, достигло девяти. При этом масштабы ущерба и подтверждение именно кибератак различаются от страны к стране.
Масштабы ущерба
Наиболее серьезные последствия были зафиксированы во Франции в ночь с 11 на 12 октября. Атака затронула сотни магазинов Intermarché, Coopérative U, Carrefour, E. Leclerc , Monoprix и Netto. Хакеры изменяли настройки систем охлаждения, повышая температуру до 50-80°C. В отдельных магазинах пришлось утилизировать практически весь запас замороженных продуктов.
По сообщениям французских медиа, ущерб отдельных супермаркетов достигал более €130 тыс., а совокупные потери могли составлять десятки миллионов евро. В результате последних инцидентов потери в Бельгии оцениваются почти в €100 тыс. из-за испорченных продуктов.
Но в целом речь идет не только о финансовых потерях отдельных торговых сетей, но и о рисках для продовольственной безопасности. Подобные атаки способны нарушать работу инфраструктуры хранения продуктов.
Как хакеры получили доступ и почему холодильники стали целью
По предварительным данным расследований, речь идет не о взломе холодильников, а о системах промышленного управления охлаждением.
Основной версией называют уязвимость программного обеспечения. В частности, в ряде инцидентов фигурируют системы управления охлаждением датского производителя Danfoss. Устройства с устаревшим программным обеспечением могли оставаться доступными через интернет.
Также хакеры могли получить возможность менять настройки холодильных установок из-за того, что к ним имелся удаленный доступ. Эксперты также указывают на большое количество промышленных контроллеров, доступных через интернет. По данным Euronews, новое исследование выявило почти 13 тыс. доступных онлайн контроллеров охлаждения в 99 странах.
Danfoss ранее предупреждала клиентов о необходимости обновления программного обеспечения. Однако, как отмечают специалисты, в некоторых случаях этого недостаточно - требуется изменение физической конфигурации систем и обеспечение защищенного удаленного доступа.
Кто стоит за атаками: саботаж или киберпреступность?
На данный момент ни одна группа не взяла на себя ответственность за октябрьские и ноябрьские атаки. Европейские правоохранительные органы также не установили, связаны ли эти инциденты между собой.
Эксперты рассматривают несколько возможных мотивов: саботаж, проверка уязвимостей (использование слабозащищенных систем для демонстрации возможностей или подготовки более масштабных атак) и киберпреступность с целью вымогательства.
Правда, никаких требований о выкупе после захвата систем не было, по крайней мере публичных.
Вопрос о возможной причастности России или другого государства остается предметом обсуждения. Пока нет публичных доказательств, позволяющих связать атаки с конкретным государством или политической кампанией.
Главный вывод: повторение атак во Франции и затем в нескольких европейских странах показывает, что уязвимость цифровых систем управления холодильным оборудованием может представлять угрозу для инфраструктуры продовольственного снабжения.
При этом важный вопрос для расследования - были ли атаки организованы одной группой или злоумышленники независимо использовали одинаковые технические уязвимости.
Автор